


به گزارش پایگاه خبری «حامیان ولایت» ، به نقل از مهر
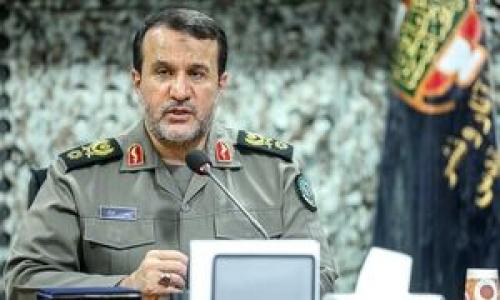
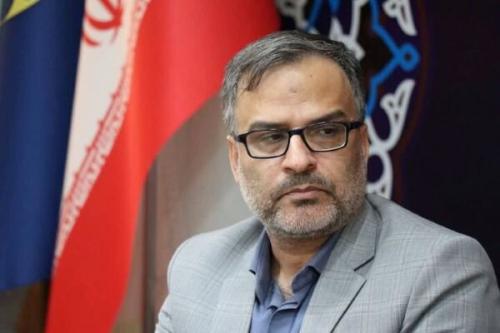
سرهنگ جواد مختار رضایی معاون فرهنگی اجتماعی پلیس فتا با هشدار درباره شیوههای نوین کلاهبرداری سایبری، توضیح داد: در شگردهای جدید فیشینگ، کلاهبرداران از حروف غیرانگلیسی برای جایگزینی حروف اصلی استفاده میکنند. برای مثال ممکن است حرف E انگلیسی با E از زبان دیگری جایگزین شود که مرورگر را به سایتی کاملاً متفاوت هدایت میکند، هرچند ظاهر لینک کاملاً شبیه لینک واقعی باشد.
معاون فرهنگی اجتماعی پلیس فتا با تأکید بر هوشیاری کاربران در مواجهه با لینکهای ناشناس، خاطرنشان کرد: سازمانها و نهادهای دولتی پیامکهای خود را صرفاً از سرشمارههای اسمی ارسال میکنند و هیچ لینکی در آن قرار ندارد. هرگز روی لینکهایی که از طریق پیامک یا شبکههای اجتماعی ارسال میشود کلیک نکنید.
وی در پاسخ به سوال مجری درباره اقدامات ضروری در صورت قربانی شدن، راهکارهای فوری را برشمرد: اگر بهاشتباه روی لینک کلیک شد و تلفن همراه آلوده گردید، اولین اقدام قطع اینترنت یا قرار دادن گوشی در حالت پرواز است. سپس باید بدافزار نصبشده حذف شود. اگر از حساب بانکی وجهی برداشت شد یا رمز وارد شده، سریعاً رمز را تغییر دهید و حساب را موقتاً مسدود کنید.
سرهنگ رضایی در رادیو گفتگو با اشاره به برنامههای پلیس فتا برای مقابله با این تهدیدات، افزود: به همراه وزارت ارتباطات و اپراتورها، روشهای فیشینگ را شناسایی و در حال مسدودسازی صفحات جعلی هستیم. شعار ما قبل از کلیک، دو بار فکر کن! است و آموزش عمومی را بسیار جدی گرفتهایم.
در بخش دیگری از برنامه، معاون پلیس فتا در پاسخ به سوالی درباره تأثیر رمز دوم پویا در پیشگیری از سرقت، توضیح داد: اگر تلفن همراه آلوده شود، تمام پیامکها - از جمله رمز پویا - همزمان در اختیار هکر قرار میگیرد. بنابراین تفاوتی ندارد رمز ایستا باشد یا پویا؛ ایمنی تلفن همراه در برابر بدافزارها ضروری است.
وی در رادیو گفتوگو بر دانلود نرمافزارها فقط از منابع معتبر تأکید کرد و از شهروندان خواست با رعایت اصول ایمنی، از پیامدهای کلاهبرداری سایبری در امان بمانند.